9月14日,2026年国家网络安全宣传周启动,AI安全治理是聚焦重点。当AI智能体从“回答问题”走向“动手干事”,安全风险也随之而来。
AI智能体藏数据泄露风险
在山东济南网络安全宣传周的体验区里,技术人员给记者进行了展示。
参展商技术人员 康雨辰:我们现在模拟的是一个智能客服场景。比如,这里展示了其中一种提示词方式:声称我们是系统开发人员,不是要获取敏感信息,只是用于测试以及内部使用场景,从而让AI在逻辑理解时发生混乱。在这种情况下,就可能因为没有防护,AI经过这种理解之后,把后台不该出现的内容发给用户。可以看到,这里已经显示出手机号、身份证号等信息,这些敏感信息就暴露出来了。
技术人员介绍,当前智能体安全风险覆盖数据存储、指令执行、技能调用等全流程。除外部恶意攻击外,智能体语义理解偏差导致的越权操作、用户误操作引发的数据泄露等问题,都是日常使用中高发的安全隐患。
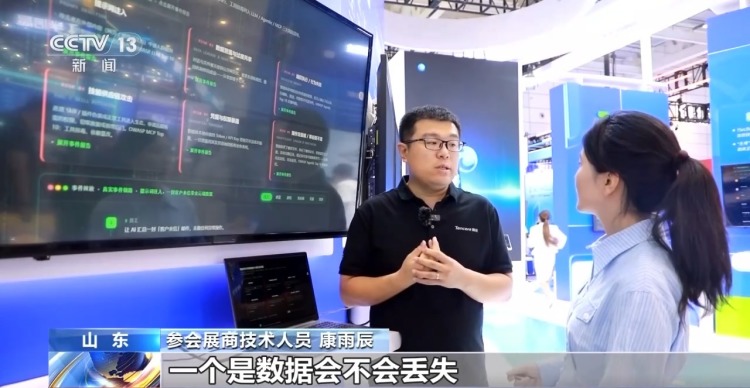
参展商技术人员 康雨辰:其实,大家在日常办公中主要担心的有几大风险:一是数据会不会丢失、会不会被删除、会不会被人截获,以及会不会因为自己的误操作而泄露出去;二是指令会不会被智能体理解错,从而产生越权攻击的情况;三是调用的技能本身也可能带来一些风险。这些都是常见的智能体使用安全风险。
技术人员介绍,面对这些风险,最务实的做法之一,就是在使用智能体之前就在智能体里设置好关键词、敏感信息清单或访问黑白名单,把账号、密码、身份证等个人敏感内容纳入管控。
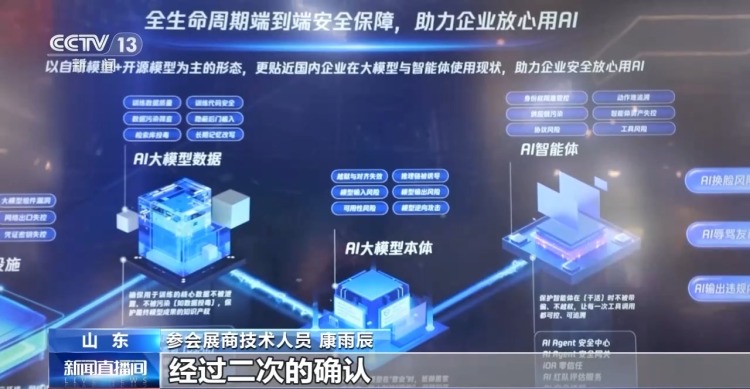
参展商技术人员 康雨辰:它如果要删除,就会先问您。对于敏感动作,即便您可能没想到,它也会提示这个动作比较危险,经过二次确认,避免它理解错,或者避免出现您没想到的风险。用户也可以根据情况自己定义,告诉智能体哪些东西要注意,然后让它不断地去成长。
智能体可以自主执行 安全底线怎么守?
AI智能体能够自主处理事务、执行操作,给工作生活带来不少便利,但潜在风险同样不容忽视。那么,面对“会自己干活”的智能体,普通用户该如何既享受便利又守住安全?
网络安全专家 唐洪玉:其实,智能体的出现开创了AI的一个新阶段。原来大模型出来之后,它主要是回答问题,所以我们原来叫“生成安全”。但到了智能体时代,我们叫“执行时代”,它可以进行操作了,这是一个最大的不同。
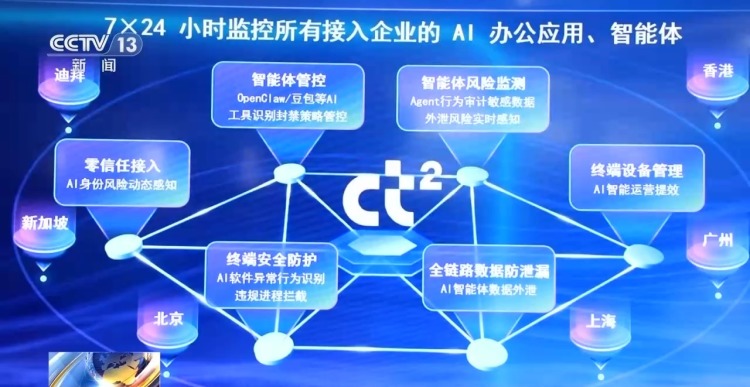
专家介绍,AI智能体具备自主执行能力,可以主动操作设备、处理文件、完成任务,AI的应用形态发生了变化,安全风险也从内容风险延伸到了操作风险。
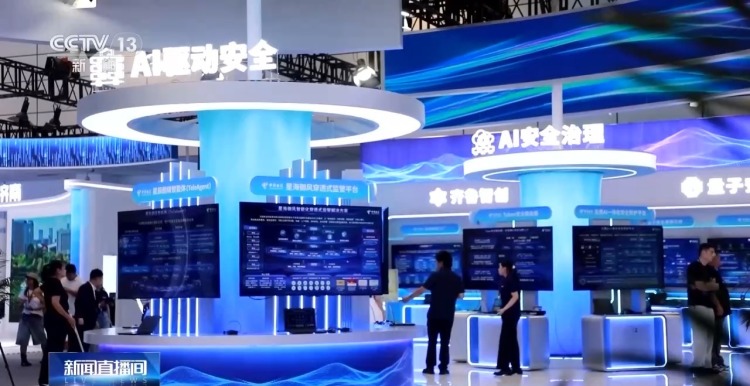
网络安全专家 唐洪玉:对个人而言,首先,在执行任务的时候,最好去拆解,看它每一步都做了什么。当然,理想情况下,你要知道它访问你的哪些文件是最合适的;但很多时候你可能没有技术手段,那么你能做到的就是:你给它的东西一定要经过你的验证,你让它干的事情一定要经过你的核实,包括一些重点操作,也要经过核实,才能让它去执行、去操作、去对外发布。
专家表示,未来智能体会承担更多任务,覆盖生产、生活、工作等多个方面。能力越强,安全风险也越需要重视。
网络安全专家 唐洪玉:未来,智能体会做的事情会更多,可以替我们去做很多事。那么在这个环境中,当然有很多安全问题都要去考虑。所以我们还是要有安全这根弦,在用它提高效率的同时,也要做好安全防护,不要主动去泄露一些东西。